Projets
Voici quelques-uns de mes projets dont je suis vraiment fier. Principalement développé pour m’aider dans la chasse aux bugs, vous pouvez tous les trouver et bien plus encore sur mon profil GitHub. N’hésitez pas à les cloner et à les mettre à jour autant que vous le souhaitez pour répondre à vos propres besoins.
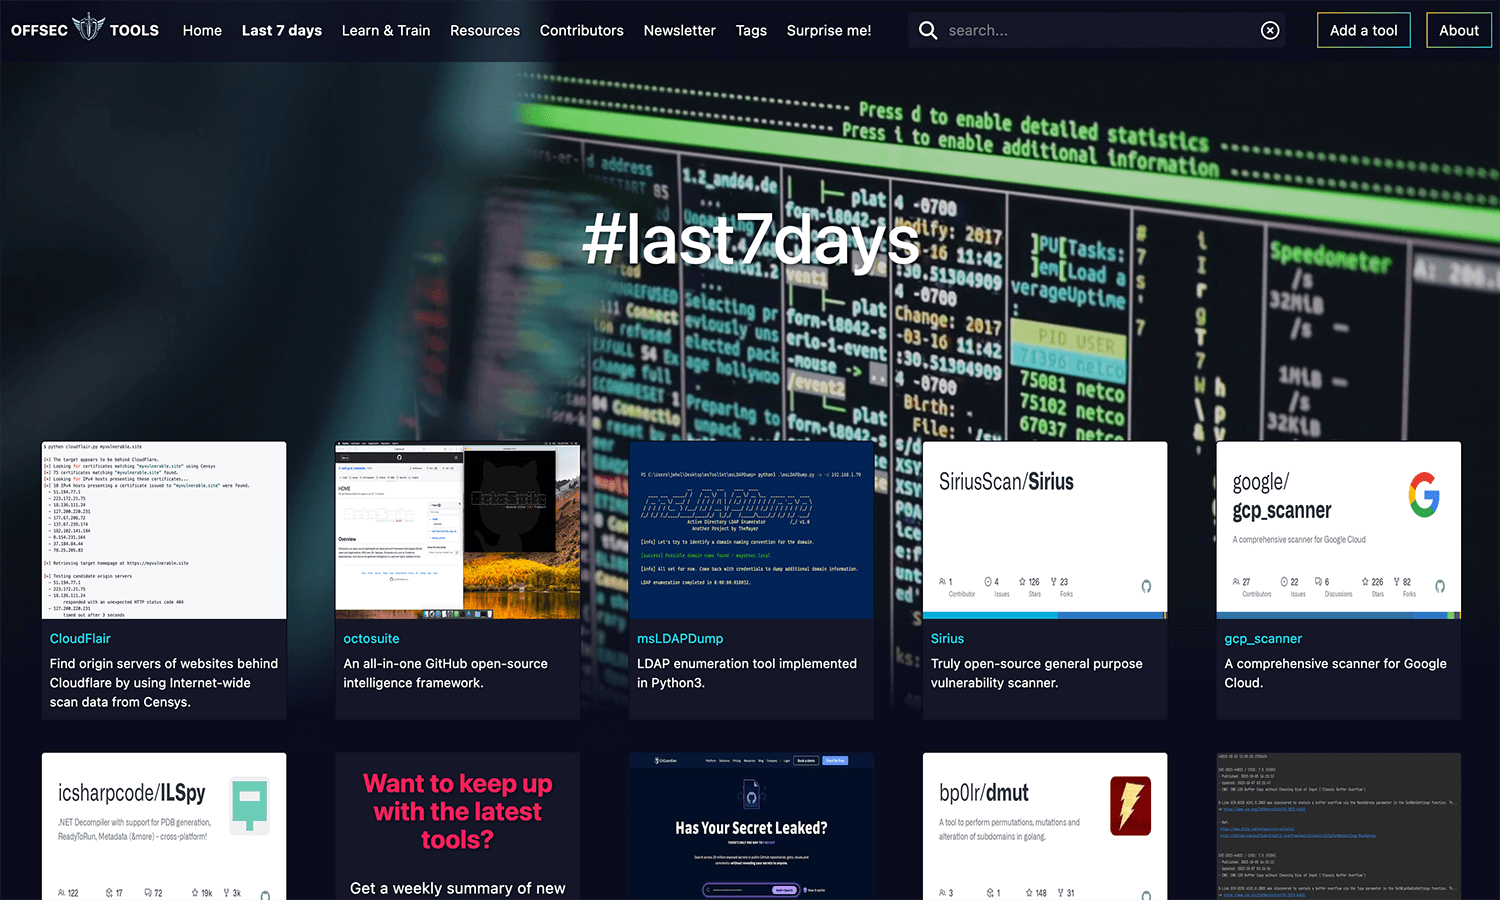
offsec.tools
Une vaste collection d'outils de sécurité dédiés au Bug Bounty, aux tests d'intrusion et au Red Teaming. Sélectionnée par la communauté ; n'hésitez pas à ajouter vos propres outils et à vous inscrire à la newsletter. lien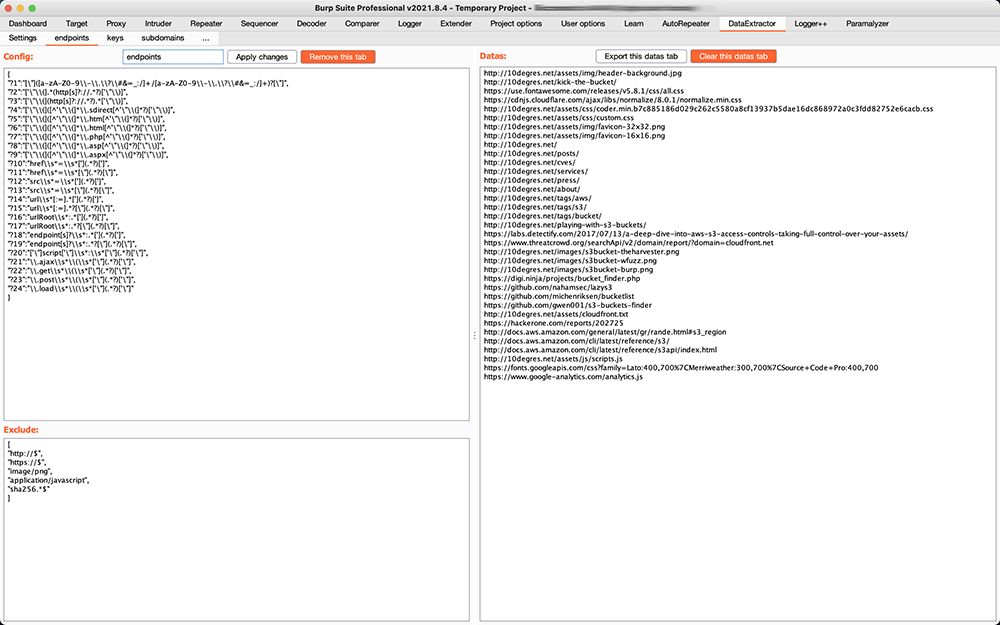
DataExtractor
Une extension pour Burp Suite permettant d'extraire des données du code source lors de la navigation. Utile pour dénicher des secrets, des sous-domaines, des points de terminaison et tout ce que votre imagination vous suggère. lien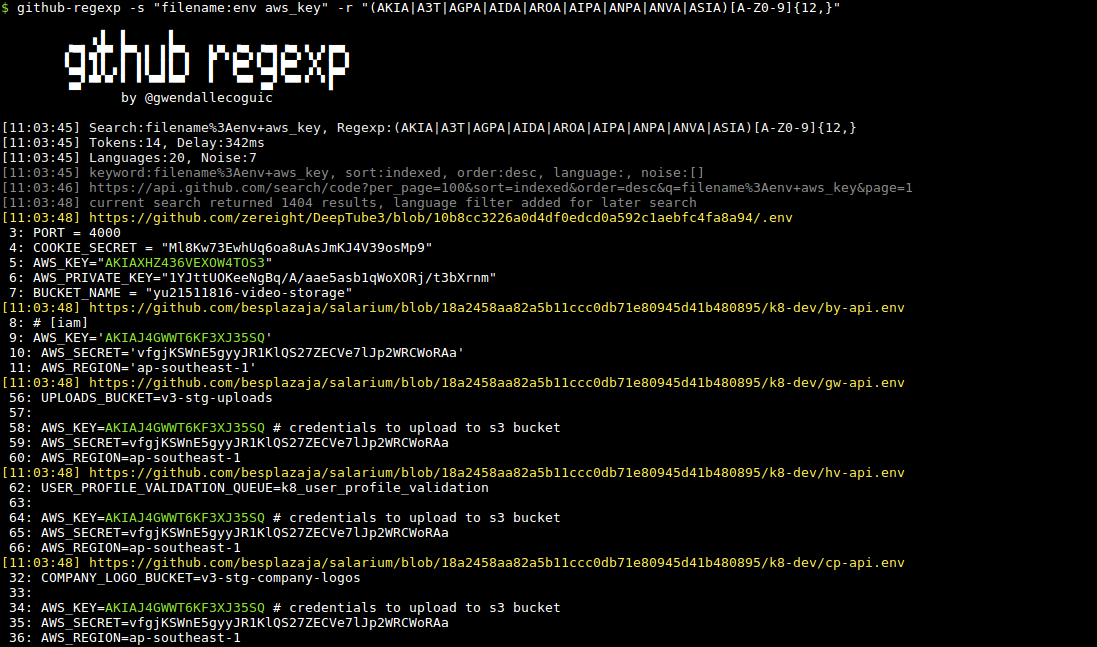
collection github
Un ensemble de scripts pour rechercher des données sur GitHub : secrets, sous-domaines, points de terminaison, employés... lien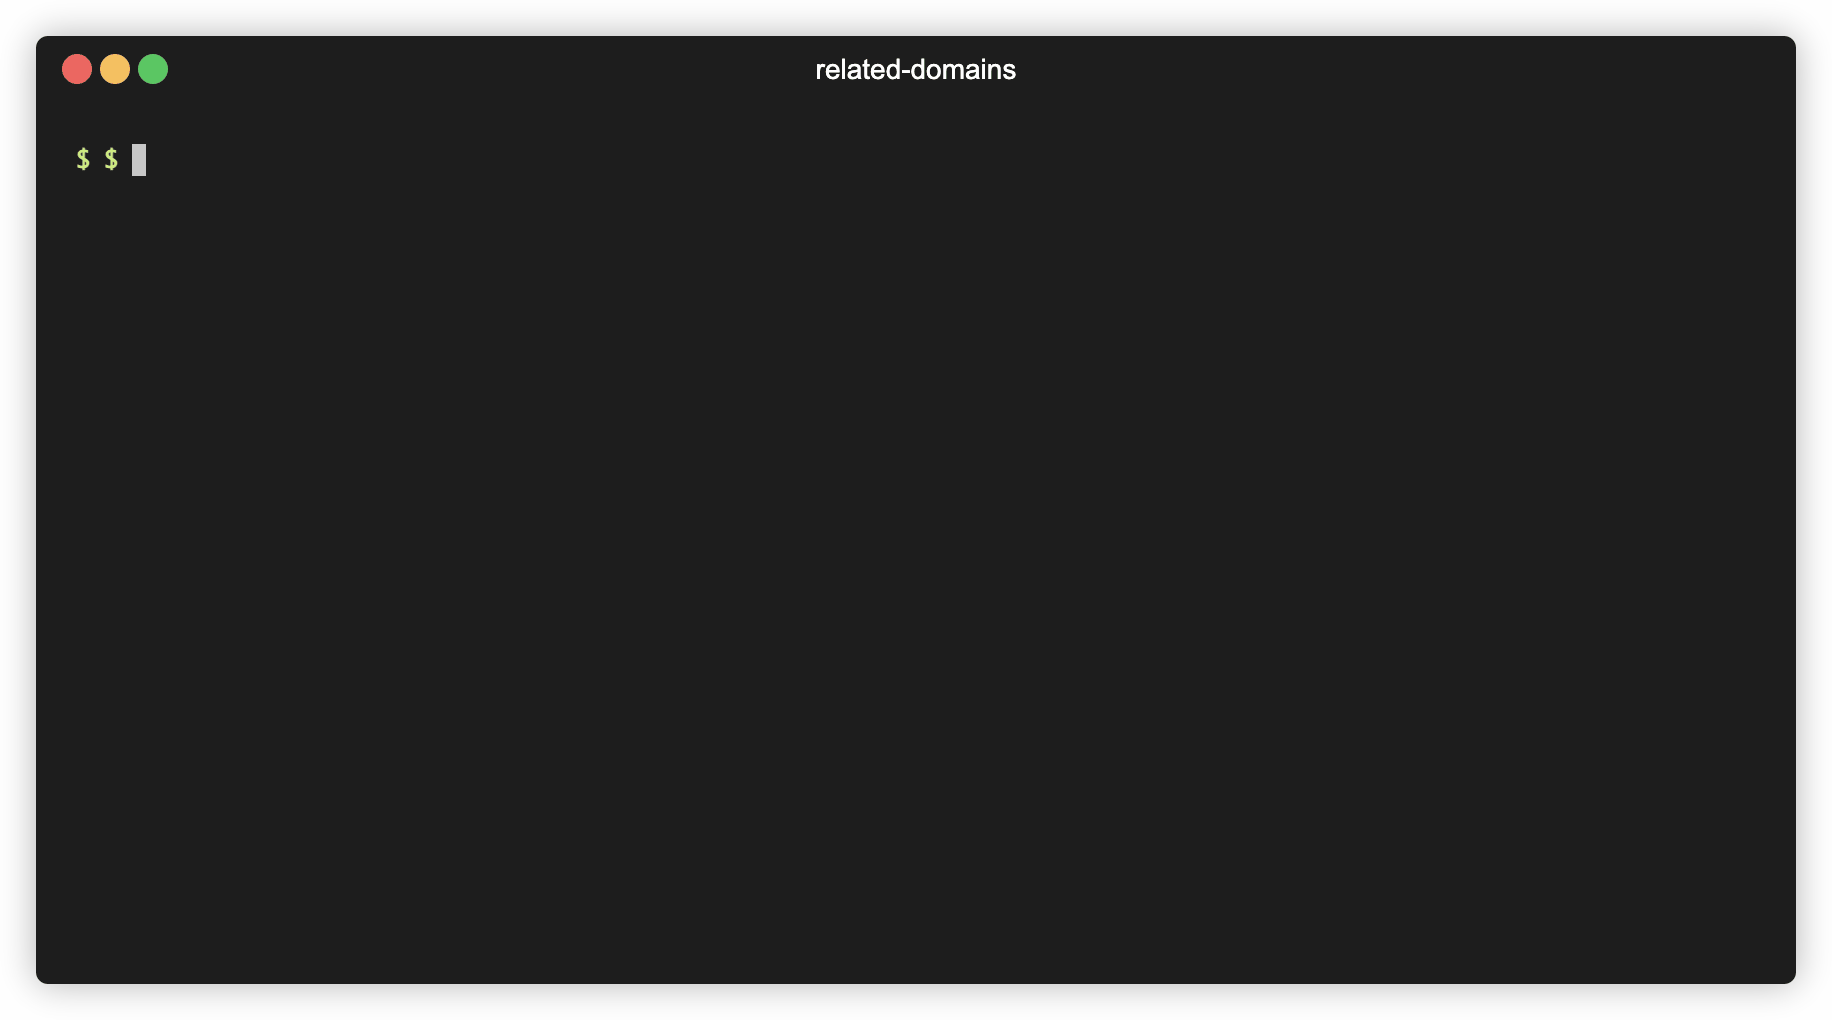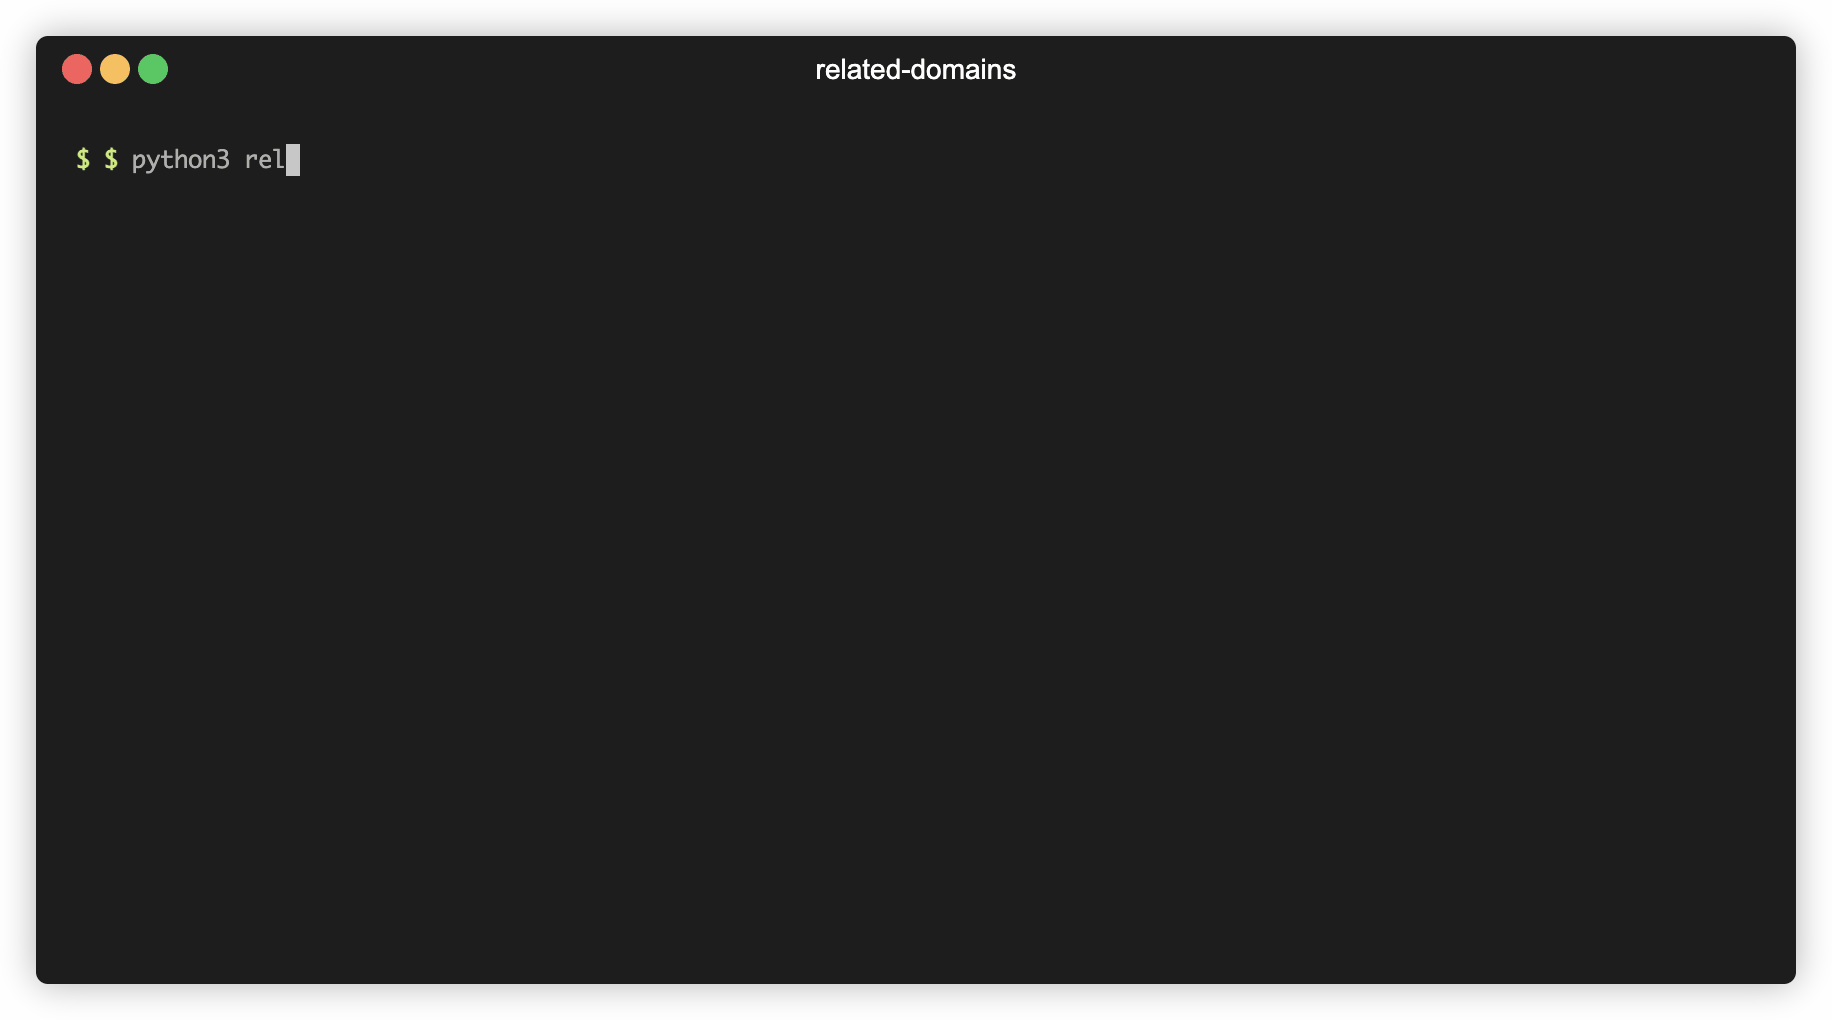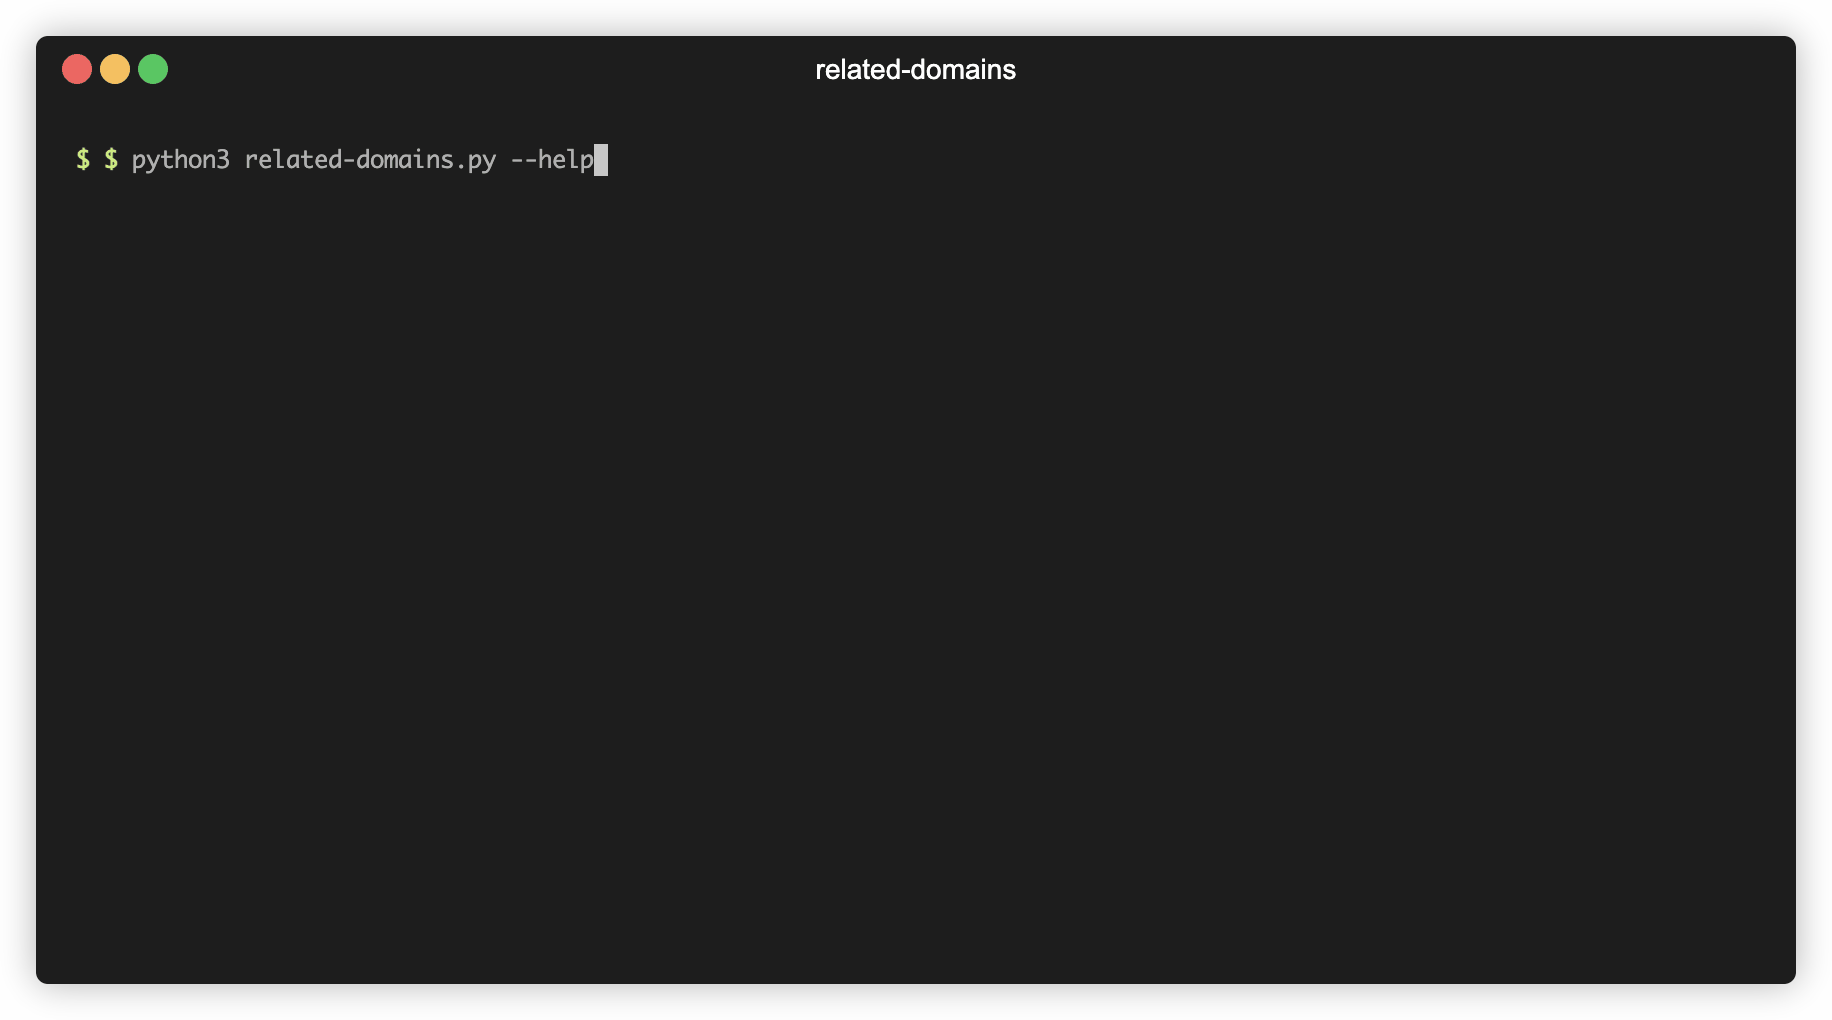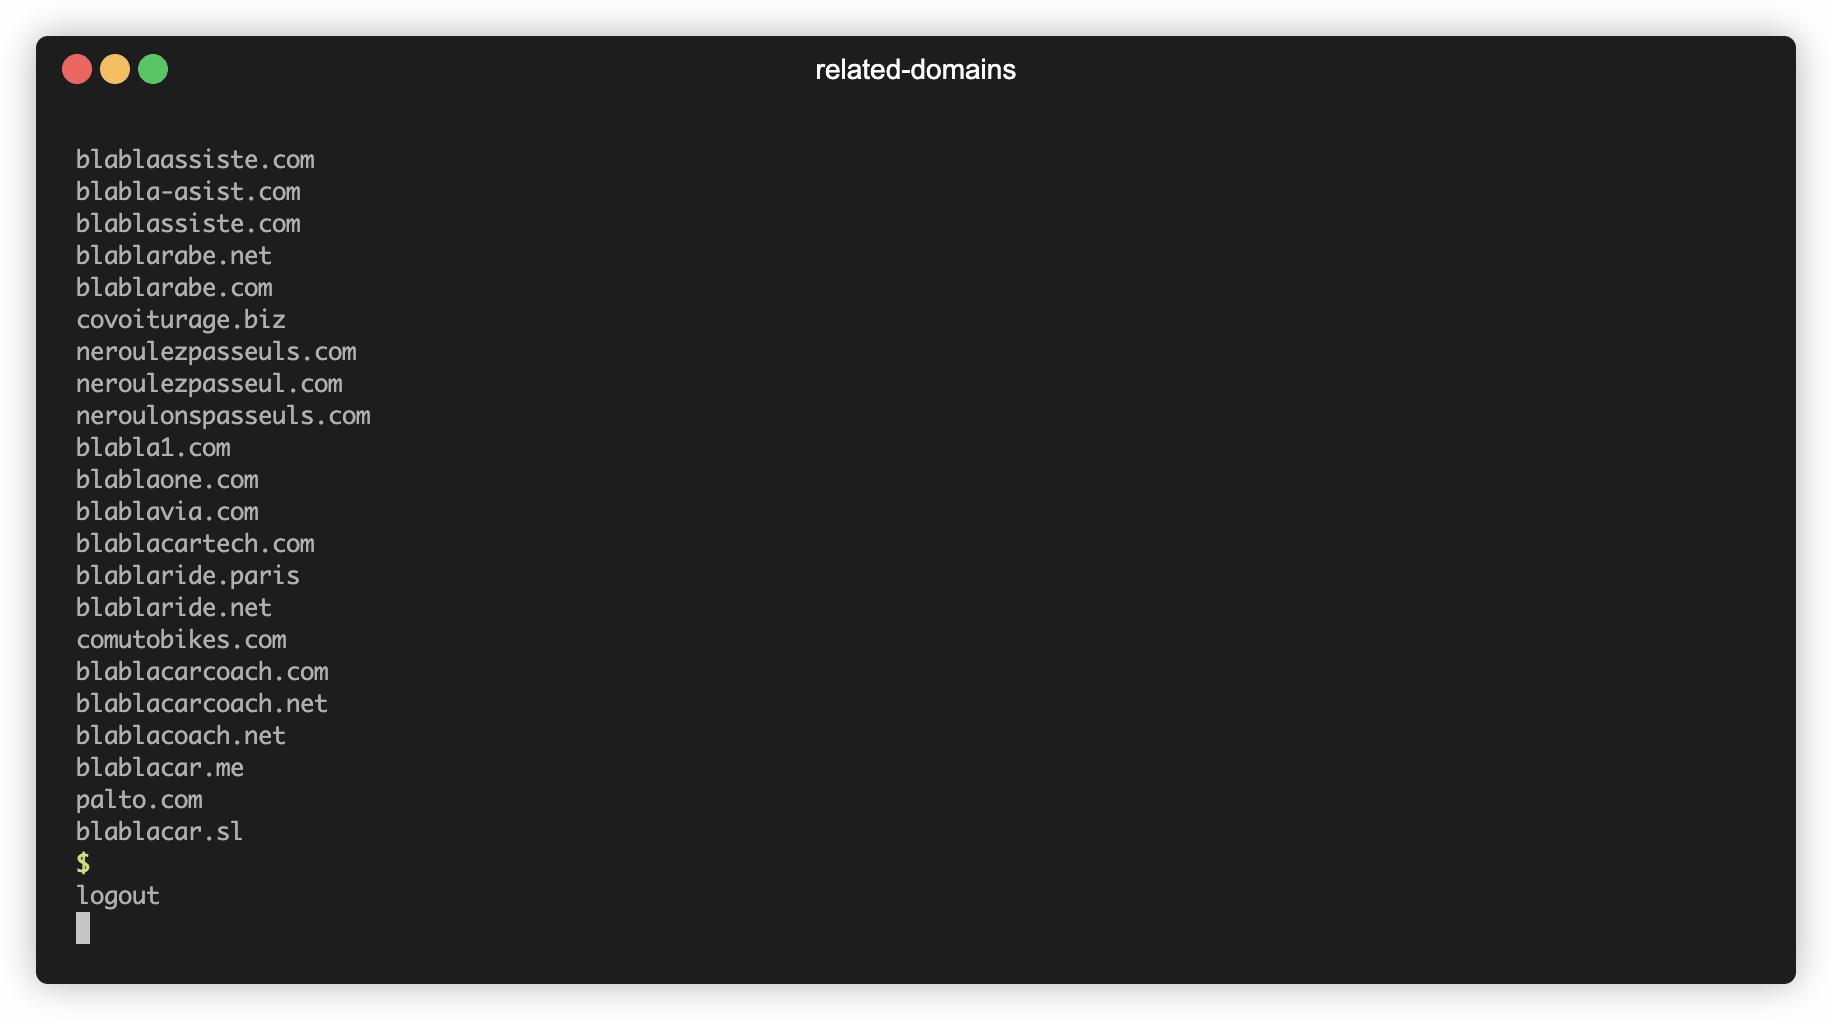
related-domains
Trouvez des domaines associés à un domaine donné. Utile pour élargir votre surface d'attaque lorsque vous ciblez de grandes entreprises ou lorsque vos tentatives sur le périmètre principal ne donnent pas de résultats. lien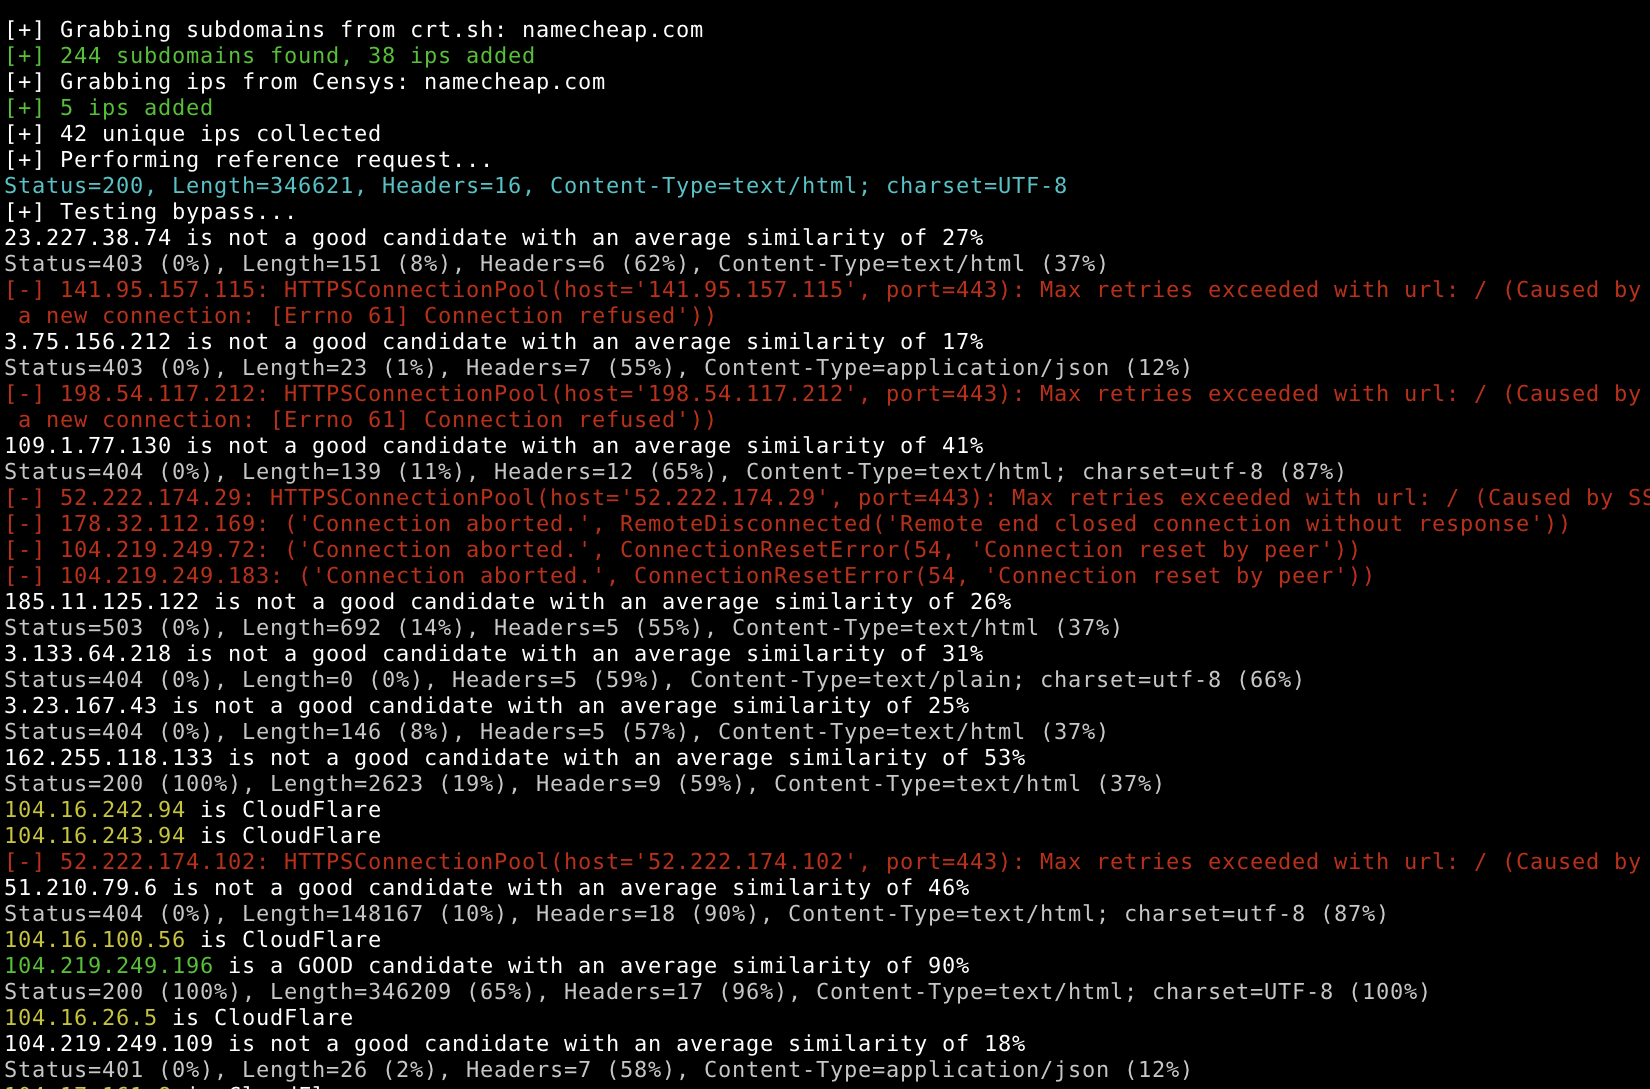
cloudflare-origin-ip
Essayez de découvrir l'adresse IP d'origine d'une application web protégée par Cloudflare. Cette adresse IP d'origine vous permettra de contourner les protections en place, vous donnant ainsi la possibilité de mener tout type d'attaque. lien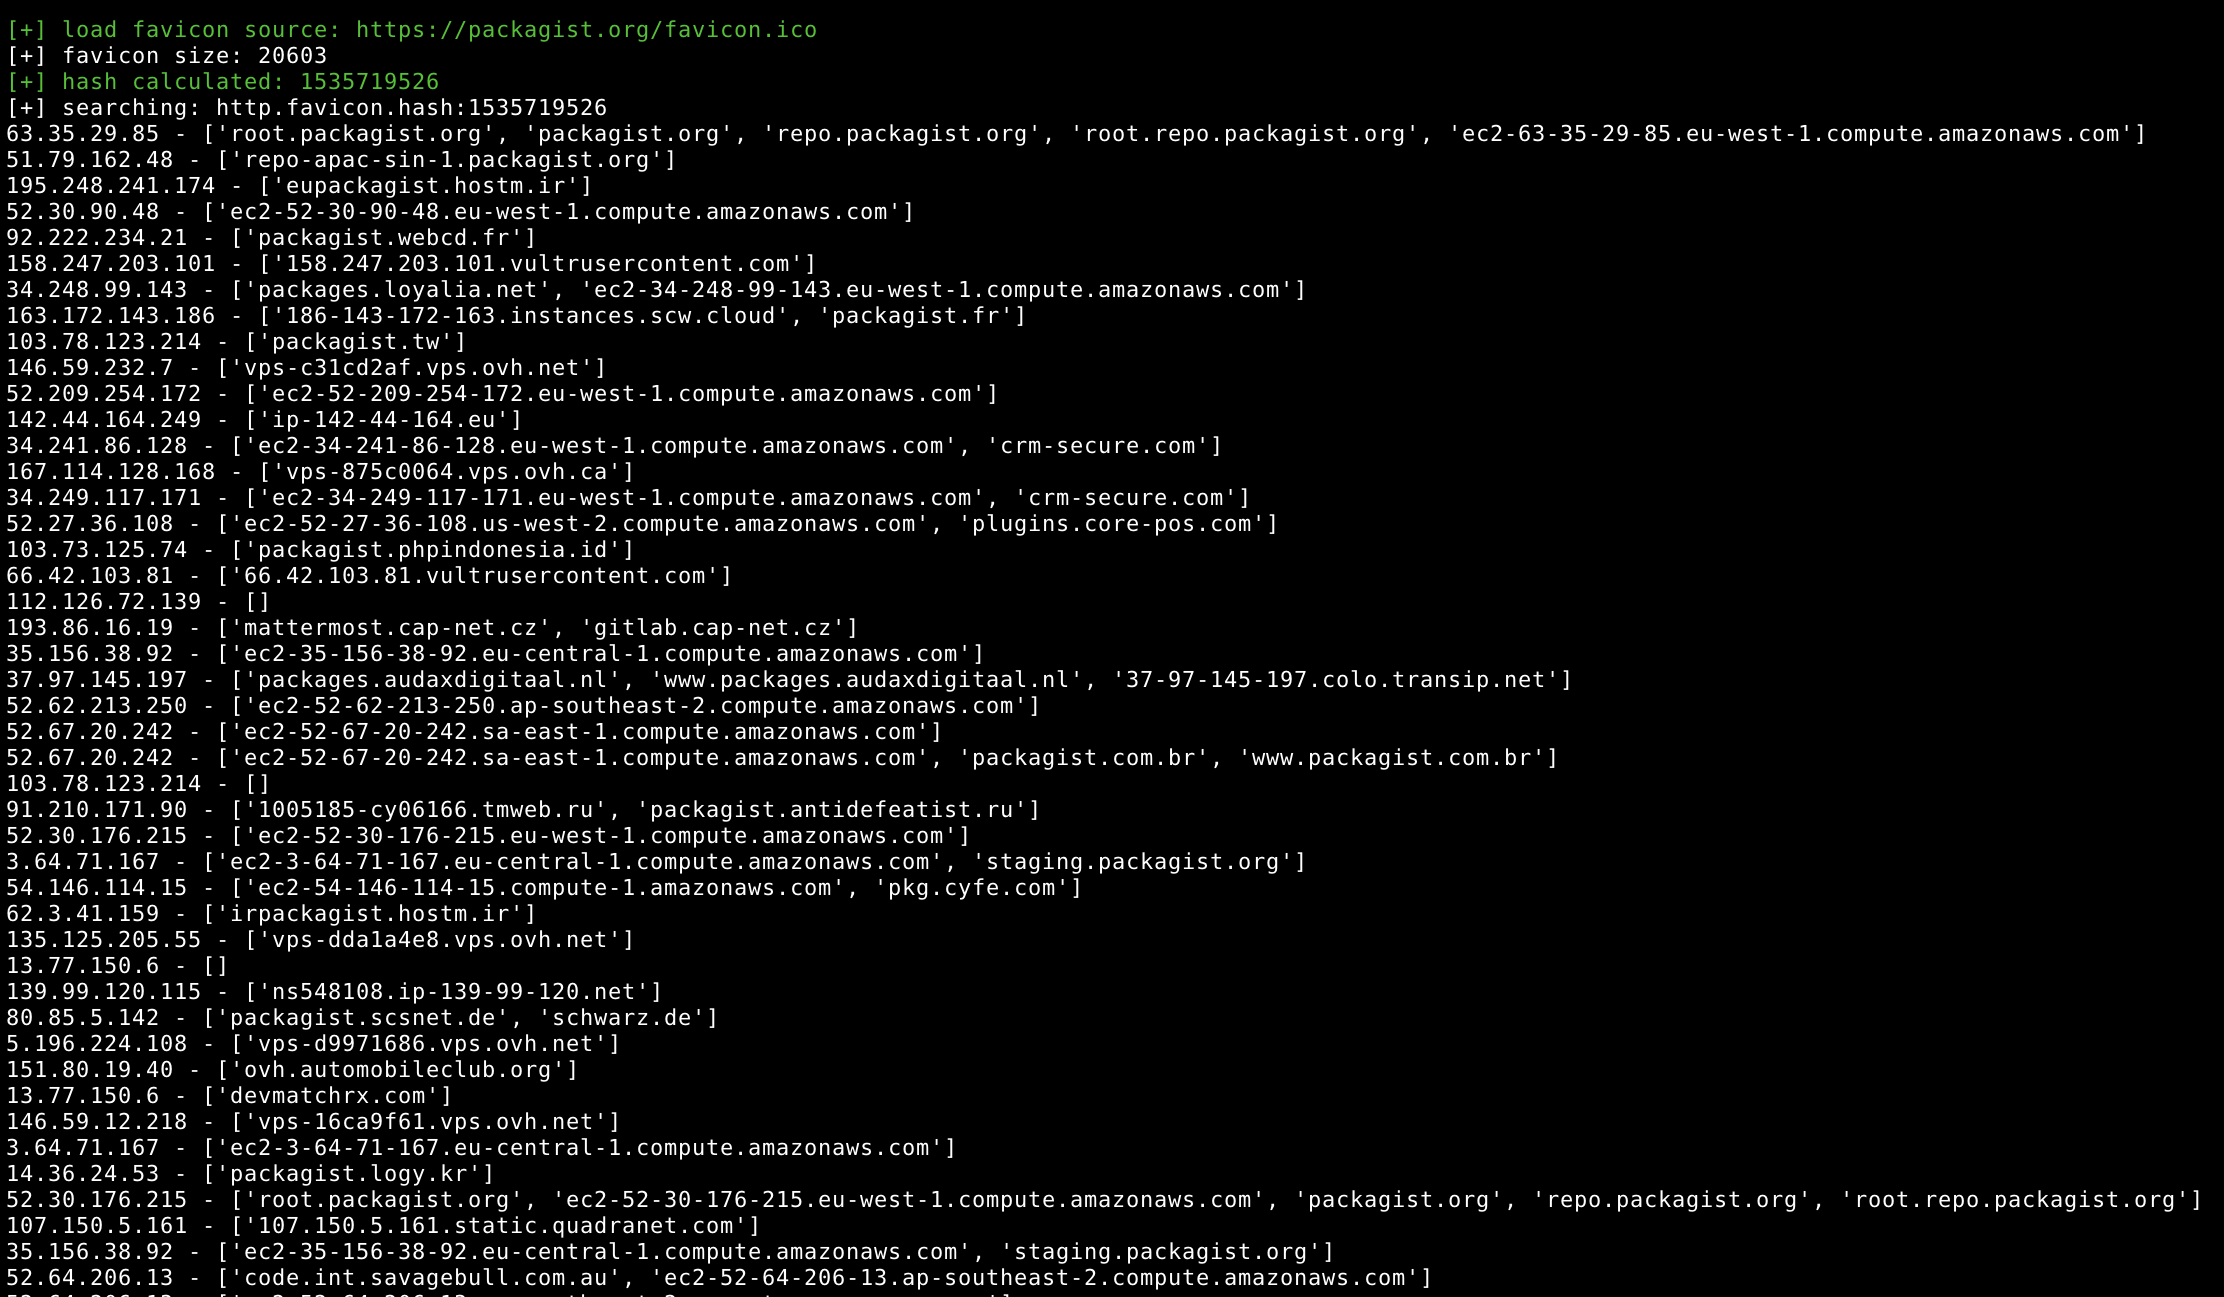
favicon-hashtrick
Cet outil Python calcule le hash d'une image donnée et effectue ensuite une recherche sur Shodan afin d'identifier des applications web utilisant ce même favicon. Cela s'avère très utile pour découvrir des sous-domaines lors de la phase de reconnaissance. lien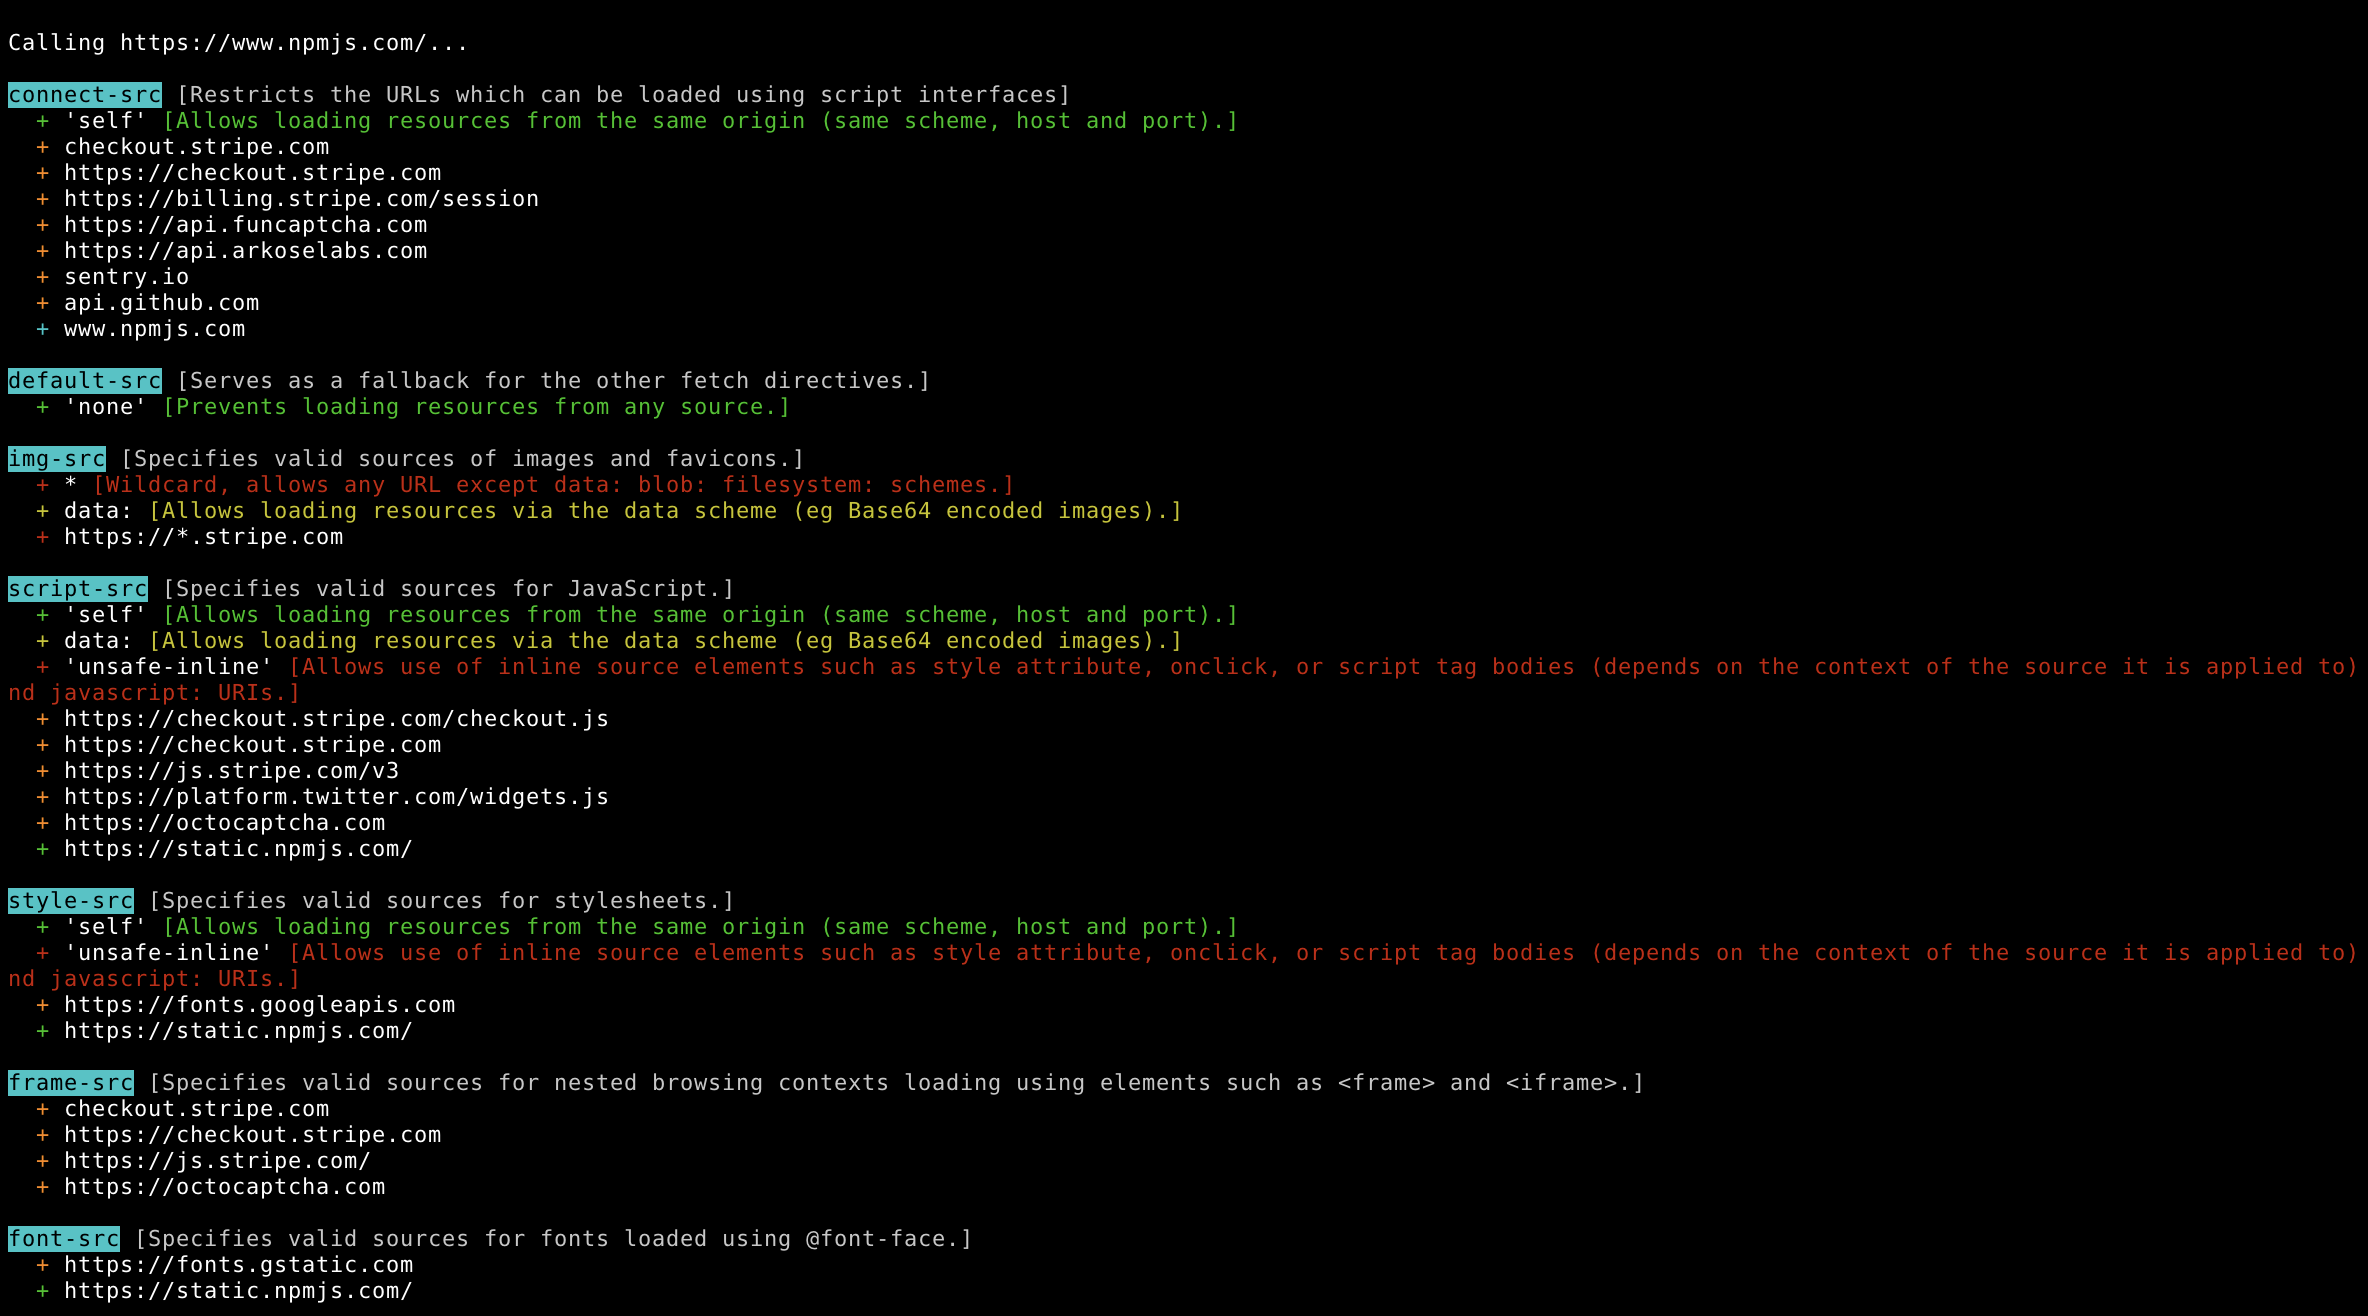
csp-analyzer
Cet outil Python affiche l'en-tête Content-Security-Policy d'une URL donnée, de manière lisible et esthétique. Les couleurs indiquent la sévérité des problèmes potentiels. lien…et plus encore here.